AIによるセキュリティ漏洩とは?侵入支援AIと情報流出の仕組み
【結論】AIによるセキュリティ漏洩とは、生成AIやAIエージェントが攻撃の補助やシステムへの侵入に使われたり、AI自身が不正な指示を受けたりして、機密情報が外へ出る事態です。
- NISTは、生成AIが脆弱性の発見やマルウェア・フィッシングなど攻撃側の能力を下げにくくすると整理しています。
- IPAは、間接プロンプトインジェクションにより、AIが機密を読み取り外部へ送る事例(EchoLeakなど)を紹介しています。
- 対策は、権限の最小化、重要操作の人間承認、機密の入力制限、既存Webの更新・堅牢化を組み合わせることです。
この記事では、情報システムやWebの管理を担当する方に向けて、AIによるセキュリティ漏洩の意味と、発注・対策の観点をまとめます。PHPの対策やWordPressの載せ替えの概算は、ミツモリーでも確認できます。
AIによるセキュリティ漏洩とは
AIによるセキュリティ漏洩とは、生成AIやAIエージェントが攻撃の補助やシステムへの侵入に使われたり、AI自身が不正な指示を受けたりして、機密情報が組織の外へ出る事態です。
ここで言う「侵入を助けるAI」は、製品名ではありません。攻撃者が侵入・偵察・窃取の作業を自動化・高速化するために使うAIの使い方を指します。正規のペネトレーションテスト(許可された侵入試験)とは区別して読む必要があります。
NIST(米国国立標準技術研究所)の資料「Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile」(NIST AI 600-1、2024年)は、情報セキュリティの節で、生成AIが攻撃側のサイバー能力の障壁を下げうると述べています。脆弱性の発見や悪用の自動化、マルウェアやフィッシングの支援などが例として挙げられています。
攻撃に使われるAIと、正規の侵入試験の違い
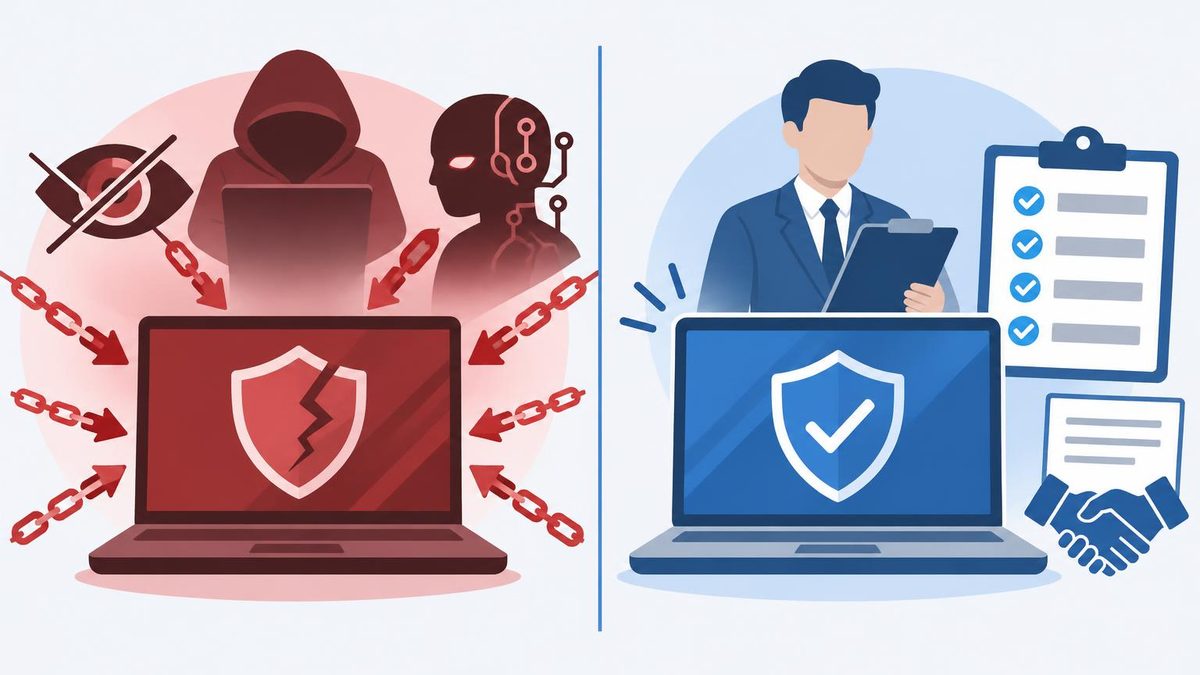
| 攻撃に使われるAI | 正規のペネトレーションテスト | |
|---|---|---|
| 目的 | 無断での侵入・窃取・妨害 | 許可された範囲での弱点の洗い出し |
| 承認 | 対象組織の同意がない | 契約と範囲の合意がある |
| 結果の扱い | 漏洩・悪用に使われる | 報告と改修につなげる |
| AIの位置づけ | 攻撃の補助・自動化 | 試験の効率化(使う場合も契約内) |
IPAの「AIセキュリティ短信 2025年12月」は、AIエージェントによるサイバー攻撃の自動化や、間接プロンプトインジェクションによる機密の収集・外部送信を取り上げています。攻撃側の自動化が進む一方で、企業側のAIにも同じ系統の弱点が出る、という整理です。
漏洩が起きる主な経路
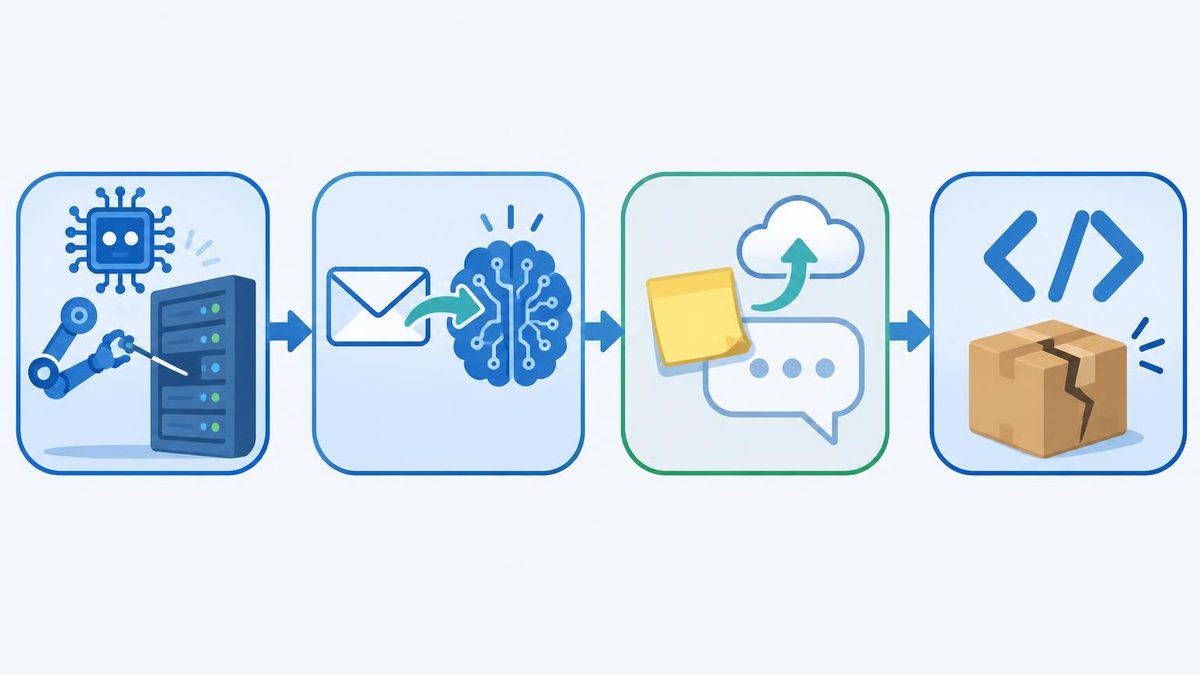
| 経路 | 内容(公的資料の整理) |
|---|---|
| 攻撃の自動化・高度化 | 生成AIが脆弱性発見やマルウェア・フィッシングを助け、侵入後の情報持ち出しにつながりうる(NIST AI 600-1) |
| 間接プロンプトインジェクション | メールやWebに仕込んだ指示をAIが読み、機密を外へ送る(IPA「AIセキュリティ短信」のEchoLeak等) |
| 利用側の入力・貼り付け | 機密を生成AIに貼り付け、意図せず外部サービスへ渡す(IPA「AI利用者のためのセキュリティ豆知識」) |
| AI開発支援の副作用 | 生成コードの欠陥や、偽パッケージ名などを経由した情報窃取(IPA「AIセキュリティ短信」) |
IPAの「AIセキュリティ短信 2025年7月号」は、Microsoft 365 Copilotを標的としたEchoLeak(CVE-2025-32711)を紹介しています。不正なプロンプトを含むメールを取り込ませ、利用時に間接プロンプトインジェクションを起こし、機密の外部送信に至る流れです。実害の前に対策が入った事例として、重大なヒヤリハットと位置づけられています。
組織側で先に確かめること
| 確かめる点 | なぜ必要か |
|---|---|
| どのAIに何のデータを渡しているか | 貼り付けやファイルアップロードが漏洩経路になる |
| AIに付与している権限 | メール・ファイル・社内ツールへの広すぎる権限は被害を広げる |
| 重要操作の承認 | 外部送信や設定変更を人間が止める余地があるか |
| Web・PHP・CMSの更新状態 | 古典的な脆弱性も、AI支援の攻撃の入り口になる |
IPAの「AI利用者のためのセキュリティ豆知識」は、クラウドの生成AIへ営業秘密や機密を入力しないこと、AIブラウザの使い分け、RAGの検索範囲の制限などを案内しています。間接プロンプトインジェクションへの注意も、同系統の資料で繰り返し示されています。
既存のWeb・PHP・WordPressとの関係
AIによる攻撃の自動化が進んでも、入り口が古い脆弱性であることは変わりません。PHPの未修正の欠陥や、更新が止まったWordPressは、従来どおり侵入の足がかりになります。
関連する整理は、次の記事にもまとめています。
AI対策と、既存システムの更新・堅牢化は別物ではなく、同時に進める対象です。
ワンオブゼムのセキュリティ関連のご案内
株式会社ワンオブゼムでは、PHPのセキュリティ対策や、WordPressを安全なしくみに載せ替えるご相談を受け付けています。WordPressの載せ替えについては、ただいまキャンペーンを実施しています。条件の詳細は見積書の依頼時にご案内します。
概算は、ミツモリー(mitsumo.li)で次のように進められます。
- ミツモリーのトップで「PHPの脆弱性対策をお願いしたい」「WordPressを安全なしくみに載せ替えたい」など、現状を一言で書く
- AIが必要な作業を読み取り、その場で概算を出す
- 見積書を依頼し、担当者から正式な条件(キャンペーンを含む)の案内を受ける
見積もりは無料で、会員登録はいりません。概算見積書はAIによる概算で拘束力はありません。正式見積書の受付は平日10:00〜18:00(締切17:30)です。PHP対策や載せ替えの概算を先に見たい方は、ミツモリーで見積もるから進められます。
よくある質問
AIによるセキュリティ漏洩とは何ですか?
生成AIやAIエージェントが攻撃の補助や侵入に使われたり、AIが不正な指示を受けたりして、機密情報が外へ出る事態です。NISTやIPAの資料では、攻撃の自動化と、AIシステム自体への攻撃の両方が扱われています。
ペネトレーションAIとは何ですか?
公式の単一製品名ではありません。この記事では、侵入・偵察・窃取を自動化・高速化するために攻撃者が使うAIの使い方を指します。許可された正規のペネトレーションテストとは区別してください。
正規の侵入試験でも漏洩しますか?
正規の試験は契約と範囲の合意のうえで行い、結果は報告と改修に使います。無断の攻撃利用とは目的も手続きも違います。試験の範囲とデータの扱いを契約で決めることが前提です。
間接プロンプトインジェクションとは何ですか?
メールやWebページなどに仕込んだ指示を、AIが正規の入力と誤認して実行する攻撃です。IPAの資料では、Copilotを標的としたEchoLeakなどが紹介されています。機密の読み取りと外部送信につながり得ます。
社員がChatGPTに社内文書を貼ると漏洩ですか?
IPAの案内は、クラウドの生成AIへ機密を入力しないことを挙げています。貼り付けた内容は、そのサービス側の扱いに依存し、意図しない共有や学習の対象になり得ます。社内ルールと入力制限が必要です。
AI対策だけすればWebの更新は不要ですか?
不要にはなりません。PHPやWordPressの未修正の弱点は、従来どおり侵入の入り口になります。AI対策と既存システムの更新は併用してください。
まず何から手を付ければよいですか?
機密をどのAIに渡しているかの棚卸し、AIの権限の見直し、重要操作の人間承認、公開Webの更新状況の確認から始めると整理しやすいです。IPAの豆知識や短信の対策欄も参照してください。
ミツモリーでセキュリティ対策の見積もりはできますか?
できます。ミツモリーで、PHPの脆弱性対策やWordPressの載せ替えなど、作りたい内容を一言で書くと概算が出ます。ワンオブゼムでは載せ替えキャンペーンも実施中で、条件は見積書の依頼時にご案内します。